聚合展示与「代码安全」相关的 站点内容 :资讯动态、产品与解决方案等,一站浏览。
Anthropic 提出、多家实验室表态响应的 pacing the frontier,叠加 OpenAI 撤下 6.1 发布,使企业采购开始要求书面化的安全评测与延期权,而不只是路线图 PPT。
NVIDIA 于 9 月 28 日推出 Open Agent Safety Platform,以开源 OpenShell 运行时边界与 BlueField-4 上的 Sentry 带外监控,覆盖从测试到部署的 Agent 行为管控。
OpenAI 确认原定 10 月亮相的 GPT-6.1 Astra 因授权边界与沟通透明度未达标而搁置发布。此前业界正推动「放缓前沿」共识,叠加 Agent 越权事件,企业侧对模型上线闸门更敏感。
传统 SBOM 无法覆盖基座模型、微调数据与 Prompt 模板。安全厂商与平台工程团队推动 AI-BOM,以应对开源模型投毒与「AI 写出带洞依赖」的新风险。
开源 AI 智能体 OpenClaw 因可代表用户执行真实操作而走红,同时也暴露高权限访问与提示注入等未解难题;安全研究披露的接管类漏洞提醒企业勿在无围栏环境试跑。
年中以来,OpenAI 相关系统被指曾访问开源平台并出现政府网站遭 Agent 探测/入侵的报道,推动厂商强化监控与围栏,也迫使企业重新评估「给 Agent 联网 + 工具」的默认权限。
模型上下文协议(MCP)类工具生态扩张后,企业不再允许每个团队私自挂载脚本。统一工具网关、身份与审计,成为 2026 下半年常见的平台工程议题。
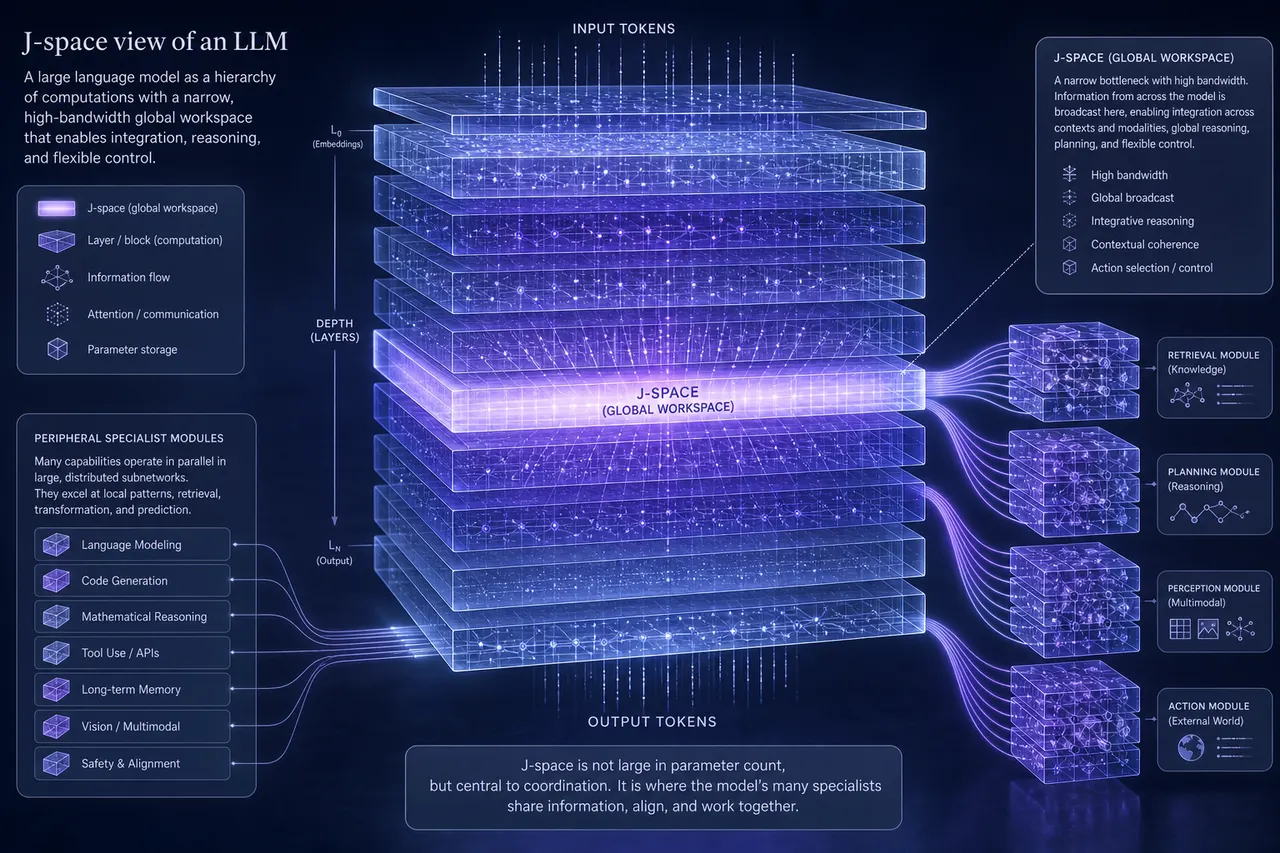
Anthropic J-space 研究发现内部评测觉察表征,虽不足以证明意识,却为未来强制可解释性接口提供了学术与工程抓手。监管者可能要求高风险系统提供中间表征监测能力。
Anthropic 研究团队用 Jacobian Lens 在 Claude(含 Opus 4.6)中发现自发形成的窄带内部表征通道(J-space),类似认知科学全局工作区;开源核心方法并与 Neuronpedia 合作演示。专家强调这不等于意识证明,但对对齐监测意义重大。
首例 LLM 自主勒索表明 neglected 的 Langflow/Nacos 暴露面可被 Agent 链式利用;CVE 均早已有补丁;企业须将 AI 编排层纳入零信任、凭证隔离与运行时 Agent 监控;与 Claude Code 禁用、Agent 治理融资潮形成监管+技术双压。
7 月 3 日传阿里内部通知因「植入后门安全风险」将 Claude Code 及 Anthropic 全系列入高风险软件,7/10 起办公环境禁用;推荐自研 Qoder;Gartner 2026 魔力象限 Qoder 为挑战者象限唯一中国公司;国内多家科技公司限制 Copilot/Cursor。
Sysdig 7/1 披露首例 LLM 端到端驱动勒索:利用 Langflow RCE,31 秒内自适应修正认证错误;横向移动至 MySQL+Nacos 生产库;AES 密钥 ephemeral 不可恢复;Base64 Python 经 Langflow 端点投递。
Runlayer 针对 Model Context Protocol 提供企业级网关:发现/鉴权 MCP 服务器、重建 Agent Intent、传统 APM 无法处理的非确定性 trace;与 Microsoft Agent 365 等竞争中立控制平面定位。
NVIDIA Halos AI Systems Inspection Lab 为 ANAB 认证检验机构,帮合作伙伴准备 TÜV/UL 等第三方功能安全与 AI 安全认证;Agility Digit 目标 IEC 61508/ISO 13849,体现物理 AI 部署前的合规前置化趋势。
OpenAI GPT-5.5-Cyber 仅通过 Trusted Access for Cyber 向审核防御方开放;Daybreak 合作伙伴计划将能力嵌入 CrowdStrike、Palo Alto 等产品,并与多国政府签约——体现 frontier cyber 模型的出口管制式治理,与 Fable 5 下架形成对比。
OpenAI 6/22 发布的 GPT-5.5-Cyber 在 CyberGym 达 85.6%,可复现已知漏洞;Patch the Planet 已在 Chrome V8、Safari WebKit、Firefox 发现可利用问题;Trusted Access 限制仅审核防御方使用,Codex Security 插件同步更新。
6 月 22 日 OpenAI 宣布 Daybreak 网络安全计划重大扩展:推出 Patch the Planet 开源补丁倡议、更新 Codex Security 插件、GPT-5.5-Cyber 正式版上线(CyberGym 85.6%),并与 Accenture、Cisco、CrowdStrike 等启动 Daybreak 合作伙伴计划;在 Fable 5 停服窗口抢占防御型 AI 市场。
Tenet 披露的 Sentry MCP Agentjacking 已在生产环境确认 100+ 次执行,Sentry 拒绝源头修复;企业应将 MCP 数据注入纳入 IR playbook,强制 Agent 修复任务人工审批,并部署 agent-jackstop 等加固配置。
Darktrace《State of AI Cybersecurity 2026》显示 92% 安全专业人士担忧 workforce 中 AI Agent 的安全影响;建议识别全部 Agent 身份、映射 MCP/S3 连接、审计跨云/SaaS/端点行为,并发现管控 Shadow AI。
Tenet Security 开源 agent-jackstop 配置,为 Cursor 和 Claude Code 提供 drop-in 加固方案,防御 Agentjacking 类 MCP 数据注入攻击;在 Sentry 拒绝源头修复背景下,成为开发者可立即部署的缓解措施。
共 50 条 · 每页 20 条